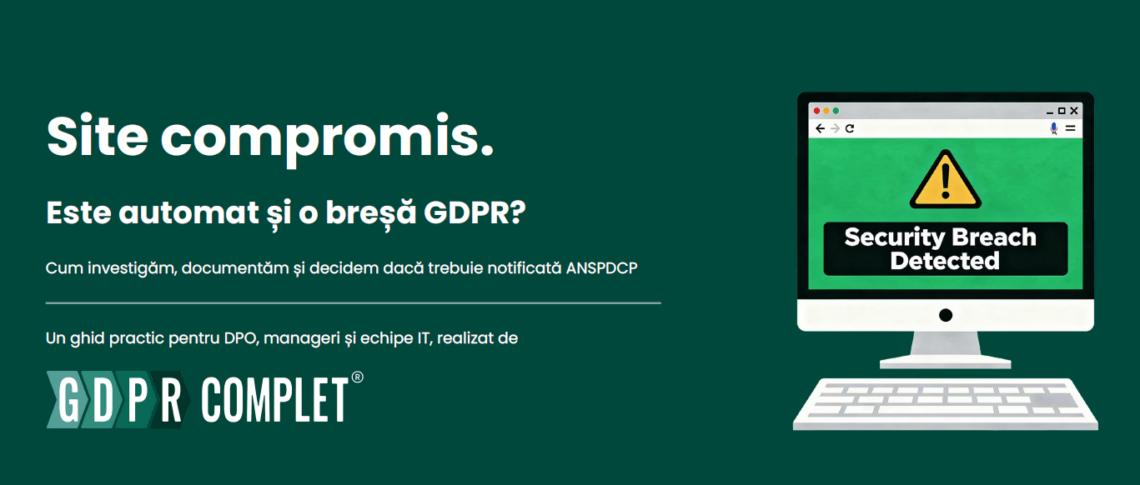
Material informativ: site compromis. Este automat și o breșă GDPR?
Regăsiți atașat un material despre un scenariu tot mai frecvent: un site compromis, remediat rapid de echipa IT, și întrebarea care rămâne deschisă după remediere: avem sau nu o breșă GDPR?
Pe scurt, ce găsiți în materialul de mai jos:
- de ce remedierea tehnică deschide, nu închide, investigația GDPR;
- diferența dintre incident de securitate IT și personal data breach, și condiția care transformă unul în celălalt;
- cele două direcții de analiză, infrastructura companiei și vizitatorii site-ului;
- scala de acces a atacatorului (nivel 1–5) și ce înseamnă fiecare nivel pentru datele personale;
- cum se stabilesc T0 și T1 și de ce perioada de expunere determină evaluarea riscului;
- când începe efectiv termenul de 72 de ore de la art. 33 GDPR;
- ce probe trebuie arhivate înainte de curățarea site-ului;
- cele 8 întrebări la care DPO trebuie să aibă răspuns de la echipa IT.
Dacă aveți întrebări sau sugestii, suntem aici pentru dumneavoastră să discutăm. Mulțumim pentru cooperare și implicare!
Cu prietenie,
Echipa GDPR COMPLET
Citește și: Buletin informativ GDPR August 2026

S-ar putea să-ți placă și
Buletin informativ GDPR August 2025

Chestionar rapid de autoevaluare dedicat conformității website-ului cu cerințele GDPR